Domain rcrc.de kaufen?
Wir ziehen mit dem Projekt
rcrc.de um.
Sind Sie am Kauf der Domain
rcrc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rcrc.de kaufen?
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
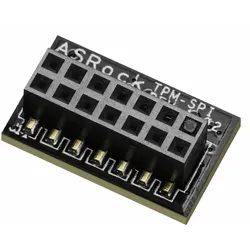
Ähnliche Suchbegriffe für ASROCK-TPM-SPI-Module
Top-Angebote
Produkte zum Begriff ASROCK-TPM-SPI-Module:
-
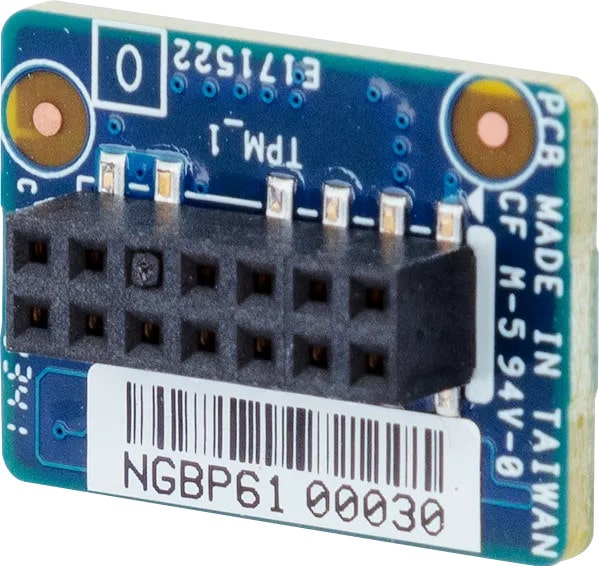
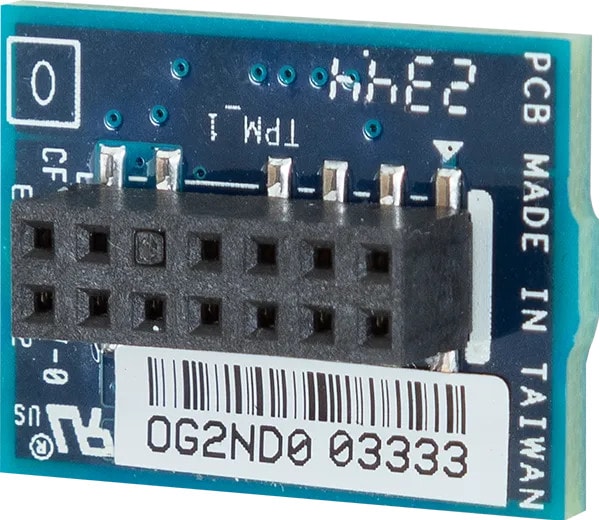
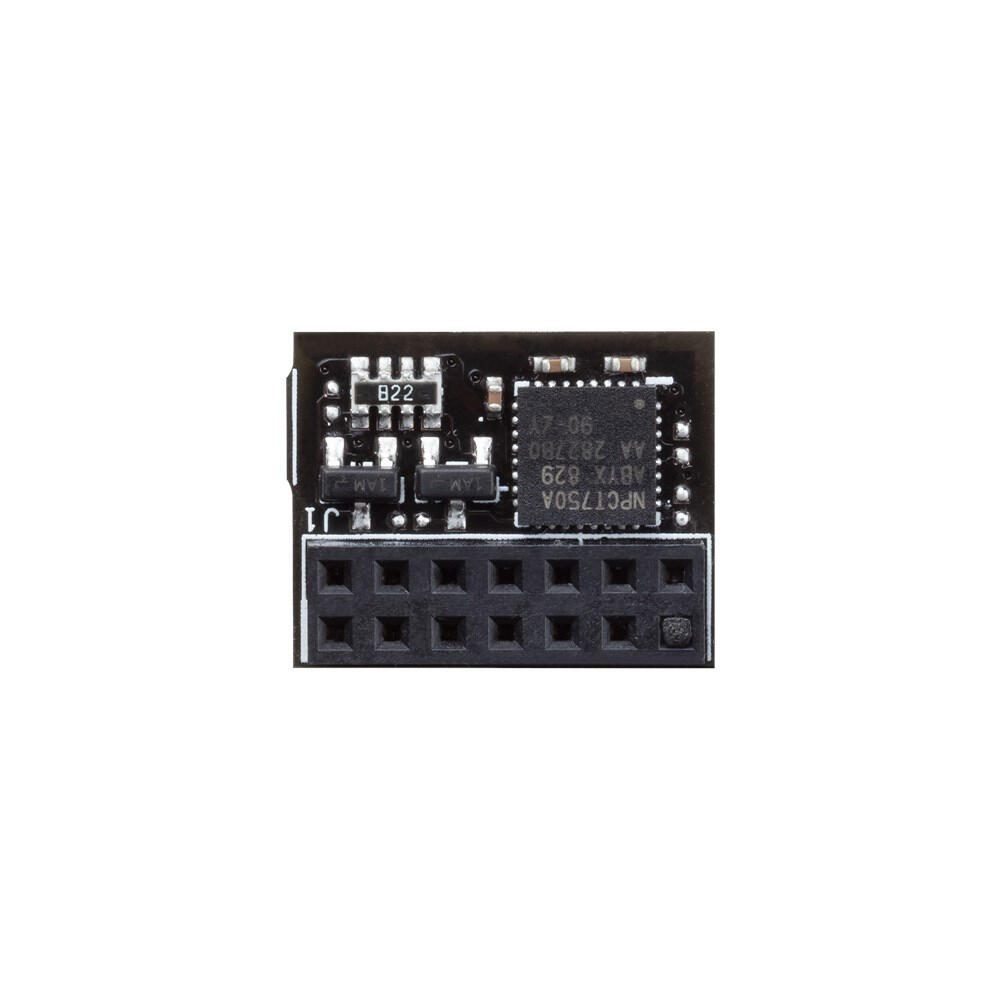
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle19,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Warum funktioniert Secure Boot bei Asrock nicht?
Es gibt verschiedene mögliche Gründe, warum Secure Boot bei Asrock möglicherweise nicht funktioniert. Einer der Gründe könnte sein, dass das Motherboard von Asrock möglicherweise nicht über die erforderlichen Sicherheitsfunktionen verfügt, um Secure Boot zu unterstützen. Ein weiterer Grund könnte sein, dass das BIOS oder UEFI des Motherboards nicht ordnungsgemäß konfiguriert ist, um Secure Boot zu aktivieren. Es ist auch möglich, dass es ein Problem mit der Firmware oder Treibern gibt, die die ordnungsgemäße Funktion von Secure Boot beeinträchtigen könnten. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **


Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
Top-Angebote
Produkte zum Begriff ASROCK-TPM-SPI-Module:
-
ASROCK TPM-SPI ModuleKonform zur TPM-Hauptspezifikation, Familie "2.0", Level 00, Revision 01.16 - SPI-Schnittstelle - TPM 2.0 - 13-poliger Anschluss - Erfüllt die Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifizierung - Zufallszahlengenerator (RNG) gemäß NIST SP800-90A - Volle Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Standard (-20..+85°C) und Erweiterter Temperaturbereich (-40..+85°C) - PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse - Pin-kompatibel zu OPTIGA™ TPM SLB 9670 TPM1.2 Version - Optimiert für batteriebetriebene Geräte: geringe Standby-Stromaufnahme (typ. 110µA) - 24 PCRs (SHA-1 oder SHA-256) - 7206 Byte freier NV-Speicher - Bis zu 3 geladene Sitzungen (TPM_PT_HR_LOADED_MIN) - Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) - Bis zu 3 geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN) - Bis zu 7 geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN) - Bis zu 8 NV-Zähler - Bis zu 1 kByte für Befehlsparameter und Antwortparameter - 1280 Byte E/A-Puffer10,40 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Ähnliche Suchbegriffe für ASROCK-TPM-SPI-Module
-
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle19,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
D'Amelio, Roberto: Module für die Tinnitus-BehandlungModule für die Tinnitus-Behandlung , Counseling, Psychoedukation und Psychotherapie , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20211108, Produktform: Kartoniert, Autoren: D'Amelio, Roberto~Schaaf, Helmut~Kranz, Detlef, Seitenzahl/Blattzahl: 327, Keyword: Akuter Tinnitus; Autogenes Training; Chronischer Tinnitus; Counseling; Dekompensierter Tinnitus; Entspannung; Entspannungsverfahren; Hyperakusis; Hypnotherapeutische Verfahren; Hypnotherapie; Hörminderung; Hörsturz; Hörwahrnehmung; Imagination; Kompensierter Tinnitus; Objektiver Tinnitus; Ohrgeräusche; Progressive Muskelentspannung; Psychodynamische Therapie; Psychoedukation; Psychotherapie; Reframing; Schlafhygiene; Schlafstörung; Stress; Stressmanagement; Subjektiver Tinnitus; Therapeutische Beziehung; Tiefenpsychologie; Tinnitus; Verhaltenstherapie, Fachschema: Psychische Erkrankung / Störung~Störung (psychologisch)~Psychiatrie - Psychiater~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Psychische Störungen~Psychiatrie, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Psychotherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH & Co. KG, Länge: 238, Breite: 164, Höhe: 20, Gewicht: 624, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783840927744, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rasch, Renate: Module für den Geometrieunterricht in der GrundschuleModule für den Geometrieunterricht in der Grundschule , Geometrie handlungsorientiert unterrichten und beziehungshaltig entdecken , Kupplungsteile & -sätze > Getriebe & Antriebstechnik , Erscheinungsjahr: 20161019, Produktform: Kartoniert, Autoren: Rasch, Renate~Sitter, Kerstin, Seitenzahl/Blattzahl: 183, Keyword: offene Arbeitsaufträge; Unterrichtsbeispiele, Fachschema: Geometrie / Lehrermaterial, Fachkategorie: Unterrichtsmaterialien~Geometrie, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterricht und Didaktik: Mathematik, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer, Länge: 231, Breite: 161, Höhe: 12, Gewicht: 327, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 273924525,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert Secure Boot bei Asrock nicht?
Es gibt verschiedene mögliche Gründe, warum Secure Boot bei Asrock möglicherweise nicht funktioniert. Einer der Gründe könnte sein, dass das Motherboard von Asrock möglicherweise nicht über die erforderlichen Sicherheitsfunktionen verfügt, um Secure Boot zu unterstützen. Ein weiterer Grund könnte sein, dass das BIOS oder UEFI des Motherboards nicht ordnungsgemäß konfiguriert ist, um Secure Boot zu aktivieren. Es ist auch möglich, dass es ein Problem mit der Firmware oder Treibern gibt, die die ordnungsgemäße Funktion von Secure Boot beeinträchtigen könnten. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.